17カテゴリ・248点
成果物サンプル
落とす前に中身が分かります。1枚目のプレビュー・説明・収録項目まで、登録不要で制限なくご覧いただけます。
無料は初回のご相談のみです。2回目以降は有償となり、事前にお見積りをご提示します。
掲載サンプルは実在の企業・団体・個人を特定できないよう匿名化しています。 生成物は会計士レビュー前のドラフトであり、提出時は公認会計士のレビューを前提としています(詳細は 安心への取り組み)。 サンプルの読み方と自社向けの下書きまでの進み方は サンプルから始める ↗ をご覧ください。
01
絞り込む
業種と成果物の種類、どちらからでも9点 — SaaS・受託開発の論点。サブスク収益と契約負債の期間按分、自社利用ソフトウェアの資産化、複合契約の独立販売価格への配分、マルチテナントのアクセス管理。 絞り込みを解除 →
あと3ファイルをダウンロードいただけます(直近24時間で3ファイルまで)。
数えるのは直近24時間のダウンロードです。同じファイルを取り直す場合は数えません。
一覧・目次・プレビュー画像は、制限なくご覧いただけます。
02
内部監査調書セット
9点内部監査規程・年度計画・個別計画・調書・CAAT分析・報告書・報告デックまで、内部監査の一式を購買・支払プロセスで出す。 この成果物について →
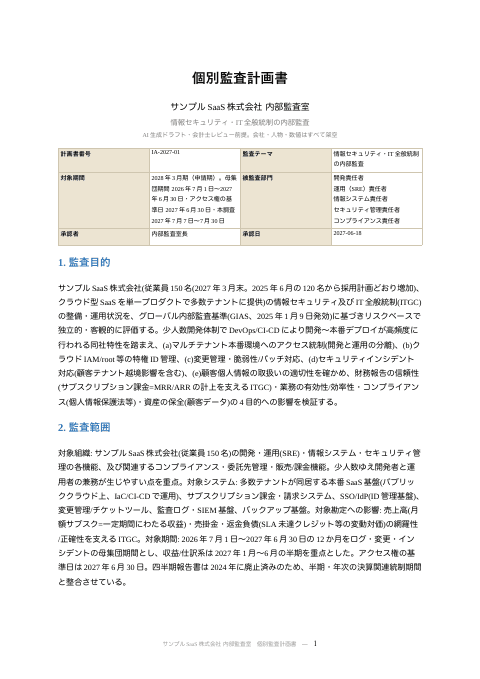
個別監査計画書 — 情報セキュリティ(実施通知書・依頼資料リスト付)
情報セキュリティ監査の目的・範囲・基準・手続・体制・日程を定めた個別計画書に、実施通知書と依頼資料リストを添付。1. 監査目的・2. 監査範囲・3. 監査基準サンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →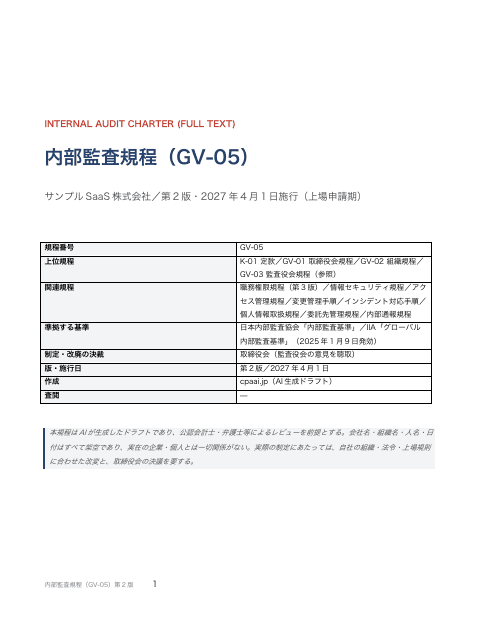
内部監査規程 — 全文(SaaS・上場申請期)
上場申請期のSaaS企業の内部監査規程。独立性・報告経路・監査計画・報告・品質までを28条で定めた全文。第1章 総則・第2章 内部監査室の地位と独立性・第3章 監査の計画サンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →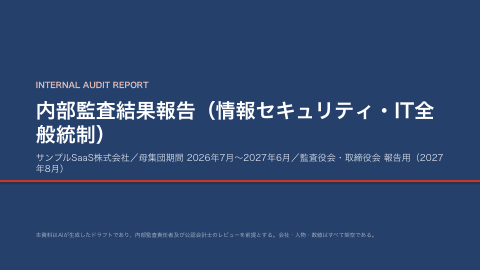
監査役会・取締役会 報告デック — 情報セキュリティ(SaaS)
上場申請期のSaaS企業の情報セキュリティ監査の結果を、総合意見・指摘6件・改善計画まで1枚ずつ示す監査役会・取締役会への報告デック。INTERNAL AUDIT REPORT・本資料について・総合意見サンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →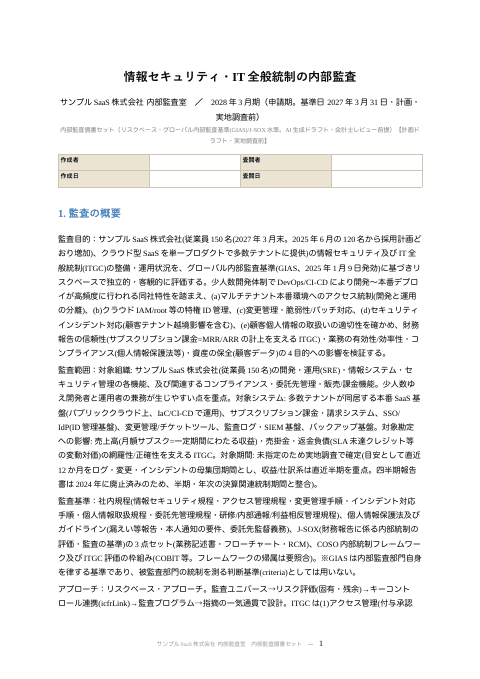
内部監査調書(IT・情報セキュリティとITGC)
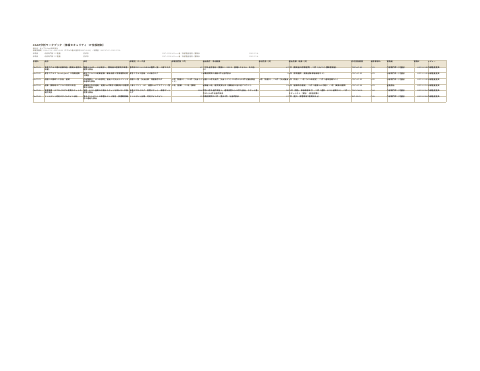
SaaS企業の情報セキュリティを対象に、監査ユニバース・リスク評価・監査プログラムから発見事項までをまとめた内部監査調書。1. 監査の概要・2. 監査ユニバース・3. リスク評価サンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →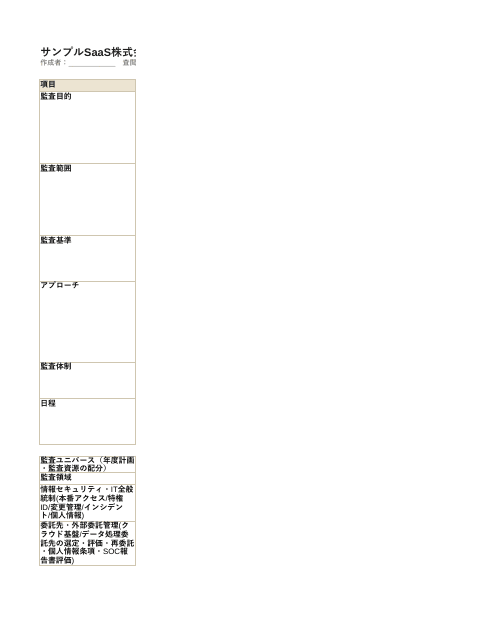
内部監査調書(IT・情報セキュリティとITGC)(表)
情報セキュリティの内部監査で使う、監査概要・リスク評価・監査プログラム・発見事項を表形式でまとめた調書一式。監査概要・計画・リスク評価・監査プログラムサンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →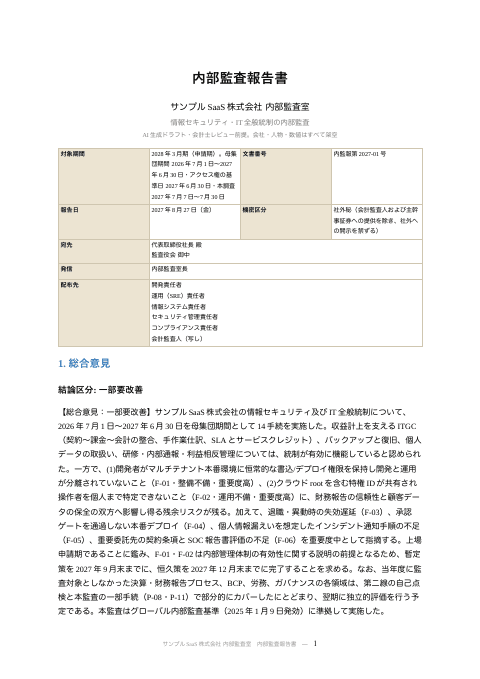
内部監査報告書 — 情報セキュリティ(SaaS)
情報セキュリティ監査の内部監査報告書。総合意見、指摘6件の重要度と是正期限、取締役会に諮る事項までを1通にまとめた。1. 総合意見・2. 監査の概要・3. 発見事項の要約サンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →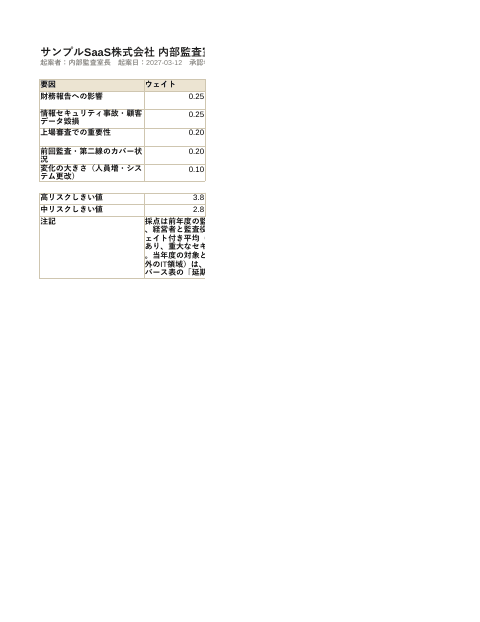
監査ユニバース・リスク評価(SaaS)
SaaS版の採点モデルを表計算にしたもの。財務影響・情報セキュリティ・上場審査など5要因の加重合計で区分を判定する。リスク評価モデル・監査ユニバース・年間スケジュールサンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →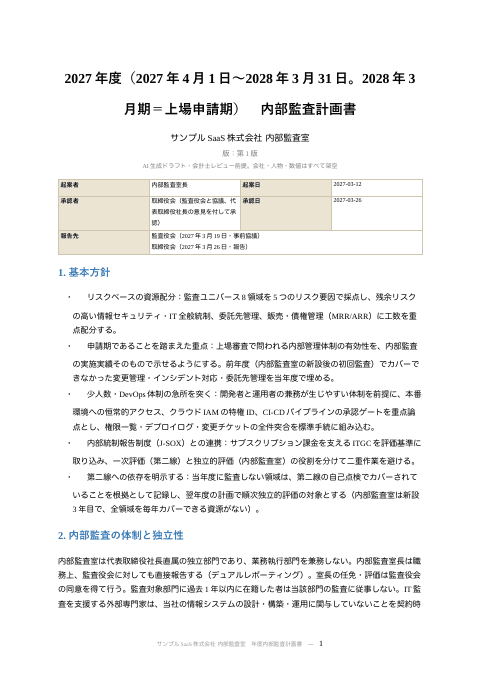
年度内部監査計画書(上場申請期・SaaS)
上場申請期のSaaS企業(内部監査室2名)の年度計画書。8領域の採点、300人日の配分、四半期日程、報告経路まで。1. 基本方針・2. 内部監査の体制と独立性・3. リスク評価の方法サンプルSaaS株式会社(2028年3月期(申請期))IT・ソフトウェア中身を見る →残りは、面談で御社に合わせてお見せします。
30分のオンライン相談で、御社に近い業種・課題のサンプルを実演します。ご希望の方には、お試しログインを面談後に発行します。 無料は初回のご相談のみです。2回目以降は有償となり、事前にお見積りをご提示します。
導入相談を予約する(オンライン30分・初回無料)→先に状況を伝える(送信後に面談日時を選べます)